
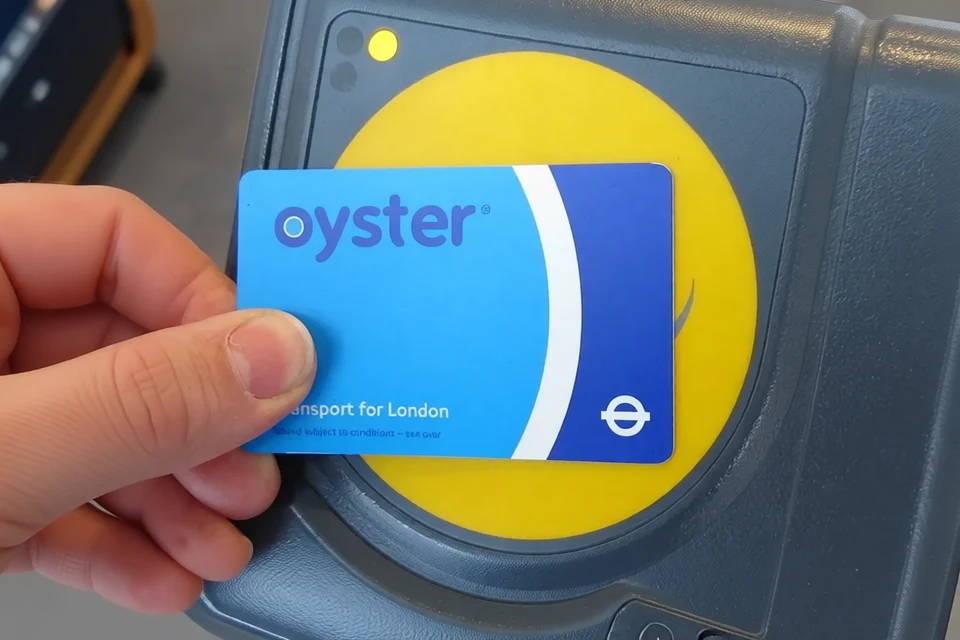
IT之家 11 月 20 日消息,據外媒 Neowin 今天(20 日)晚間報道,倫敦交通局(TfL)證實,黑客入侵導致 26.5 萬名 Oyster(牡蠣)照片卡用戶的敏感信息洩露。
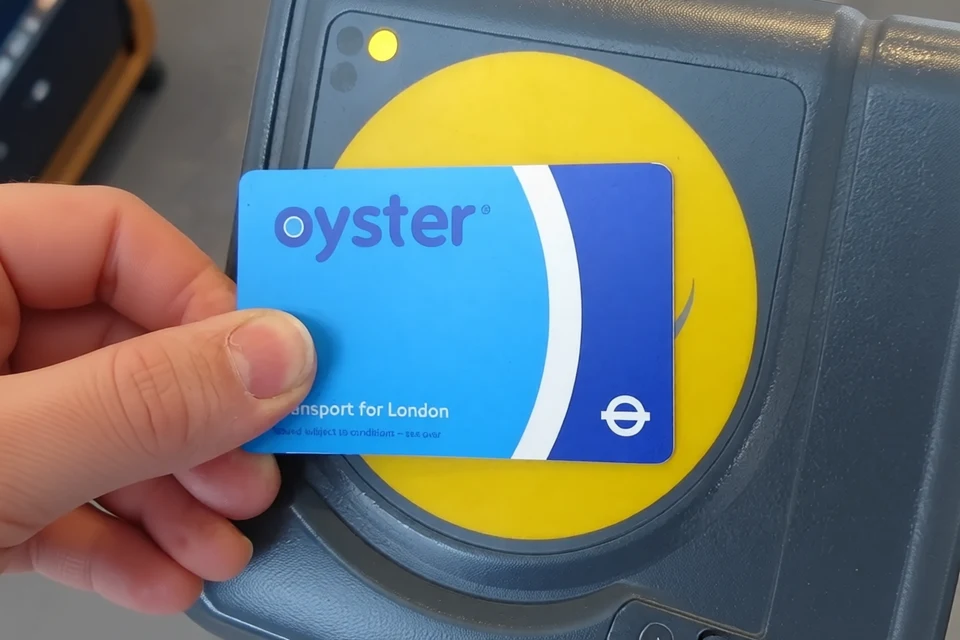
Oyster 照片卡是倫敦公共交通系統使用的一種實名交通卡,符合條件的老年居民、退伍軍人、兒童、學生、學徒和結束社會照護的青年,可以憑卡免費或優惠乘車。
與可以匿名使用的普通 Oyster 卡不同,Oyster 照片卡記錄了持卡人的姓名、住址、出生日期及照片等個人信息。
倫敦交通局確認,持有 Zip Oyster 卡的兒童姓名和出生日期沒有洩露。用戶密碼、銀行賬戶及支付卡信息、乘車記錄和照片卡上的照片也未受影響。
可能受影響的賬戶涉及以下卡種:
Zip Oyster 卡(5—10 歲、11—15 歲、16 歲及以上)
18 歲及以上學生 Oyster 卡
18—25 歲結束社會照護青年 Oyster 照片卡
60 歲及以上倫敦居民 Oyster 照片卡
退伍軍人 Oyster 照片卡
學徒 Oyster 照片卡
倫敦交通局發現,部分原本擁有賬戶的用戶收到官方郵件被要求重新註冊賬戶,由此察覺系統遭到入侵。
這些郵件是在系統被攻破後產生的,表明黑客可能直接利用倫敦交通局的官方系統發送欺詐郵件,而不是偽造發件人身份。隨後,倫敦交通局關閉了 Oyster 照片卡網站。
倫敦交通局技術戰略與營收總監沙希 · 維爾瑪確認,安全事件已得到控制。“由於我們及時發現並處理了此次事件,相信可能受到影響的用戶數量大幅減少。我們仍在調查事件的具體經過,但已聯繫受影響的用戶,告知他們有關情況。”
倫敦交通局還向英國信息專員辦公室(ICO)通報了此次事件。IT之家獲悉,該機構是英國負責監管數據隱私和信息權利的獨立機構。
倫敦交通局要求所有 Oyster 照片卡用戶修改賬戶密碼、安全問題及答案。如果其他網站或網絡服務使用了相同密碼,也必須更換,以防黑客進一步入侵其他賬戶。
來源:IT之家