
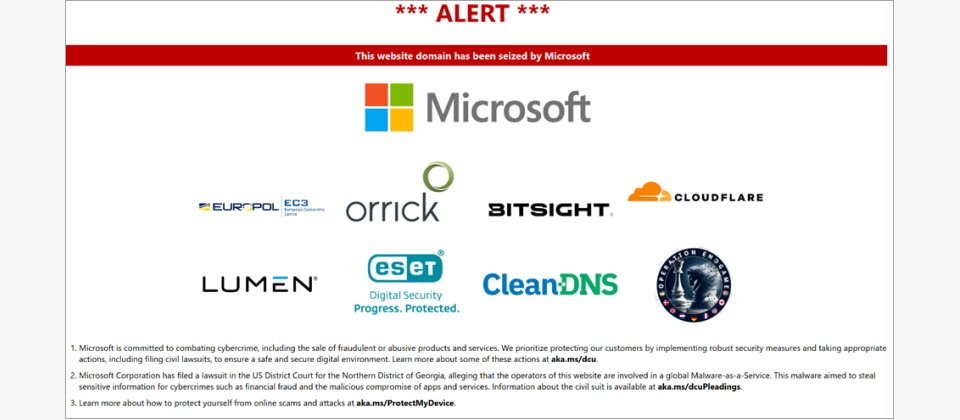
IT之家 7 月 23 日消息,微軟在今年 5 月與多國執法機構及網絡安全廠商聯手打擊 Lumma Stealer 勒索軟件背後黑客團隊的基礎設施,合計查封 / 屏蔽約 2300 個惡意域名,使超過 39 萬臺受感染的計算機擺脫勒索軟件控制。
不過安全公司趨勢科技發文,透露目前 Lumma Stealer 勒索軟件背後的黑客團隊又捲土重來,相應黑客團隊在地下論壇 XSS 披露了他們所遭受的損失,聲稱執法機構設法通過漏洞進入了他們的服務器,成功格式化了相應服務器的硬盤。但黑客團隊同時表示他們的服務器實際上部署在“執法機構難以介入的地區”,因此執法機構實際上只能查封 / 屏蔽黑客的域名或通過網絡手段入侵服務器,而無法物理查封服務器實機。

趨勢科技表示,在執法部門打擊 Lumma Stealer 勒索軟件後數週內,黑客們又“死灰復燃”重新開啟惡意活動,今年 6 月至 7 月時,相應活動規模已基本恢復到此前水平。

目前,該黑客主要通過四種方式傳播惡意程序:一是冒充破解軟件或序列號生成器;二是利用 ClickFix 進行釣魚攻擊;三是濫用 GitHub 倉庫存儲惡意程序;四是在海外社交平臺上投放釣魚鏈接。這些跡象表明,儘管遭遇執法打擊,但當下 Lumma Stealer 仍在不斷對外發動攻擊,試圖擴大其影響力。
廣告聲明:文內含有的對外跳轉鏈接(包括不限於超鏈接、二維碼、口令等形式),用於傳遞更多信息,節省甄選時間,結果僅供參考,IT之家所有文章均包含本聲明。
來源:IT之家